
一言で言えば、はい。MetaMaskは、厳格な監査を受けた非カストディアルウォレットと同様に安全であり、2026年現在もイーサリアム上で最も広く利用されているウォレットの一つです。 これまで、その鍵システムを破った者は誰もおらず、ユーザーのウォレットから資産が流出したような事件も発生していません。しかし、「安全」だからといって「失敗を許容する」わけではありません。MetaMaskではユーザーが鍵を管理するため、すべての責任もユーザーが負うことになります。ここでユーザーが暗号資産を失う最も一般的な原因は、ハッキングではありません。それは、自分自身のアクセス権を失うこと、あるいは気づかないうちに詐欺師にそれを渡してしまうことです。
これが率直な見解です。このレビューでは、MetaMaskがどのようにユーザーを保護しているか、過去にハッキングされたことはあるか、実際に存在するリスクとニュースの見出しを飾るようなリスクの違い、そしてすでにアカウントにアクセスできなくなってしまった場合や、詐欺に遭ったと思われる場合の対処法について解説します。
MetaMaskとは何ですか?
MetaMaskは、イーサリアムの共同創設者ジョセフ・ルービンが2014年に設立したConsensys社が開発した、非カストディアル型のソフトウェアウォレットです。(2026年9月、Consensys Software社は社名をMetaMaskに変更し、プロトコル事業を別会社として分社化すると発表しました。)このウォレット自体は2016年にリリースされ、イーサリアムおよびより広範なEVMエコシステムにおけるデフォルトのウォレットとなっています。
これは、ブラウザ拡張機能(Chrome、Firefox、Brave、Edge)として、またiOSおよびAndroid向けのモバイルアプリとして動作します。当初はイーサリアム専用でしたが、2025年にかけてSolanaとビットコインのネイティブサポートが追加されたため、現在では1つのウォレットでEVMチェーン、Solana、ビットコインをまかなうことができます。「非カストディアル」という点が重要です。MetaMaskは、ユーザーの資金や秘密鍵を決して保持しません。それらを管理するのはユーザー自身です。 ただし、1つ知っておくべき例外があります。GoogleやAppleアカウントでログインしてウォレットを設定した場合、MetaMaskは秘密の回復フレーズの暗号化されたバックアップを自社のサーバーに保存し、そのバックアップはパスワードによって保護されます。
MetaMaskがどのようにあなたの暗号資産を保護するか
鍵はデバイス上に暗号化された状態で保存されます。MetaMaskは、秘密の復元フレーズと秘密鍵を、インストールされているデバイス上の暗号化された「ボールト」に保存します。ブラウザ拡張機能では、パスワードがPBKDF2(SHA-256)でハッシュ化され、AES-256-GCMを用いてボールトを暗号化する際に使用されます。 読み取り可能なデータが端末から外部に流出することはありません。Consensysはユーザーの鍵を閲覧できないため、パスワードのリセットやウォレットの復旧を行うこともできません。
鍵の暗号化方法については透明性が高く、MetaMaskのヴォールト暗号化は「ブラックボックス」ではなく、ドキュメント化されており、第三者による検証も可能です。そのため、セキュリティ研究者は、鍵がどのように保護されているかを確認することができます。(自身のヴォールトを復号するための公式ツールは存在しますが、これはあくまで最終手段としての復旧手順であり、遊び半分で実行すべきものではありません。必ず公式ツールのみを使用し、他人から送られてきたサイトにヴォールトやパスワードを貼り付けるようなことは絶対にしないでください。)
生体認証とハードウェアウォレット。モバイルアプリでは、スマートフォンのセキュアキーチェーンを基盤としたFace IDおよび指紋認証によるロック解除に対応しています。拡張機能では、LedgerやTrezorなどのハードウェアウォレットを連携させることができます。モバイルアプリでは、Ledgerおよび一部のQRコード対応ハードウェアウォレットに対応しています。いずれの場合も、鍵はインターネット上に一切露出することはありません。相当額の資産を保有している場合、これは実施できる最も重要なセキュリティ対策となります。
監査を受けており、ハッカーが脆弱性を見つけた場合には報奨金が支払われます。MetaMaskは、Cure53やLeast Authority(同社による2019年のモバイルアプリ監査では、保存された資産を脅かす重大な脆弱性は見つかりませんでした)をはじめとする著名なセキュリティ企業によって、Snapsや委任システムなどについて審査を受けています。また、HackerOneによるバグ報奨金プログラムも積極的に実施しているため、研究者にとっては脆弱性を悪用するのではなく、報告する方が経済的なメリットがあります。
「オープンソース」について一点補足しておきます。MetaMaskがオープンソースであると称されるのを目にするかもしれませんが、より正確に言えば、コードはGitHub上で公開されていますが、コアクライアント自体は、完全に許容的なライセンスではなく、独自のソースコード公開ライセンスの下で提供されています。基盤となる暗号ライブラリは、許容的なライセンスで提供されています。いずれにせよ、コードは公開されており、厳格に精査されています。
MetaMaskはこれまでにハッキングされたことはありますか?
これは、誰もが実際に答えを知りたいと思っている質問です。そこで、率直に申し上げますと、MetaMaskウォレットを保護する暗号化を解読した者はこれまで誰もいません。MetaMaskはユーザーの鍵を一切保持しないため、攻撃者が侵入して解読できるような、ユーザー資金を一元管理する保管庫は存在しないのです。これこそが、自己管理の真髄なのです。
4件の事件が報じられているが、その内容は見出しが示唆するよりも限定的である:
- 2022年6月に公表された「Demonic」脆弱性(CVE-2022-32969)。セキュリティ企業Halbornは、ブラウザの「セッションの復元」機能において、インポート中に秘密の復元フレーズが画面に表示されていた場合、そのフレーズが平文でディスクに保存される可能性があることを発見しました。この脆弱性を悪用するには、暗号化されていないコンピュータへの物理的またはリモートアクセスが必要でしたが、Phantomを含む他のブラウザウォレットにも影響が及んでいました。MetaMaskはバージョン10.11.3でこの問題を修正しました。これは真の脆弱性であり、責任ある開示を経て修正されました。
- 2023年に発生したサポートベンダー関連のデータ漏洩事故。サードパーティのカスタマーサポートプロバイダーが不正アクセスを受け、サポートに連絡した約7,000人のメールアドレスおよびサポートチケットの内容が流出した。Consensysは、拡張機能およびモバイルアプリには影響がなかったと述べた。これはウォレットの侵害ではなく、プライバシーに関するインシデントであり、鍵や資金の流出はなかった。
- 2026年に発生した外部委託業者によるアクセス問題に関する記事です。Consensysは、第三者ベンダーを通じて参画した北朝鮮と関連のある委託業者が、アクセス権限が停止されるまでの約1か月間、MetaMaskのコードにアクセスしていたことを明らかにし、調査期間中はリリースを一時停止しました。Consensys自身の説明によると、ユーザーの資産やデータが不正に流用された事実はなく、悪意のあるコードが組み込まれてリリースされたこともありませんでした。これは、ウォレットに対する悪用が確認された事案ではなく、注視すべきサプライチェーンリスクに関する事例です。
- 2026年9月30日に公表されたセキュリティインシデント。MetaMaskは、自社のインフラの一部に影響を及ぼしているインシデントが現在も継続中であると報告した。同社が講じた具体的な措置は予防的なものであり、非カストディアル・ステーキング事業において、影響を受けたイーサリアム・バリデーターから撤退した。同社は、ステーカーの引き出し用鍵を保有していないことを付記した。 10月1日の更新情報で、MetaMaskはこれまでの調査において、ウォレットや顧客の資金が影響を受けた兆候は確認されていないと述べたが、調査は現在も継続中であり、具体的にどのような情報がアクセスされたかについては明らかにしていない。大多数のユーザーにとって、より差し迫ったリスクは、このニュースを悪用して偽の「セキュリティ更新」メッセージを送信してくる詐欺師の存在である。
ここにある共通点に注目してください。これらはいずれも、ユーザーのウォレットから資金を引き出すことはなく、また、ユーザーの鍵を保護する暗号化を破ることもありませんでした。
最大のリスクはハッキングではありません。自分自身のアクセス権を失うことです。
MetaMaskを使って仮想通貨を失う人たちは、MetaMaskがハッキングされたことが原因で失うことはほとんどありません。失う原因は、次の2つのうちのいずれかです。
1つ目は、自分自身のアクセス権を失うことです。つまり、秘密の復元フレーズを書き留めておかなかったウォレットのパスワードを忘れてしまったり、デバイスを初期化してしまったり、あるいは復元フレーズをもう見つけられない場所に保存してしまったりすることです。自己管理型ウォレットには「パスワードを忘れた場合」のメール機能はありません。パスワードと復元フレーズの両方を失ってしまった場合、暗号化された保管庫へのアクセス手段はそれしか残っていません。そのため、専門家の助言を得るまでは、MetaMaskのリセット、再インストール、またはデータの消去を行わないでください。
2つ目は、だまされてアクセス権を明け渡してしまうことです。具体的には、悪意のある取引を承認したり、ウォレットを偽のDeFiサイトに接続したり、本物そっくりのサイトにリカバリーフレーズを入力したりすることです。
もし現在、最初の状況(ウォレットや暗号化されたヴォールトファイルは手元にあるものの、パスワードを忘れてアクセスできなくなっている)にあるとしても、必ずしも絶望的なわけではありません。その暗号化されたヴォールトこそが、まさに当社のサービスの核心なのです。 「Crypto Asset Recovery」は、暗号化されたファイルは手元にあるもののパスワードを忘れてしまった場合、安全でオフラインのパスワード解読技術を用いて、MetaMaskのVaultへのアクセスを回復します。当社はVaultのデータと、お客様が推測できる範囲のパスワードを基に作業を行います。成功した場合のみ、料金をお支払いいただきます。
リカバリーフレーズそのものを紛失してしまった場合、あるいはフレーズの一部しか残っていない場合や、単語の順番が乱れている場合は、別の対処法となります。MetaMaskのリカバリーフレーズに関するガイドや、シードフレーズで単語が欠けている場合の対処法に関する記事をご覧ください。
注意すべきMetaMaskの詐欺
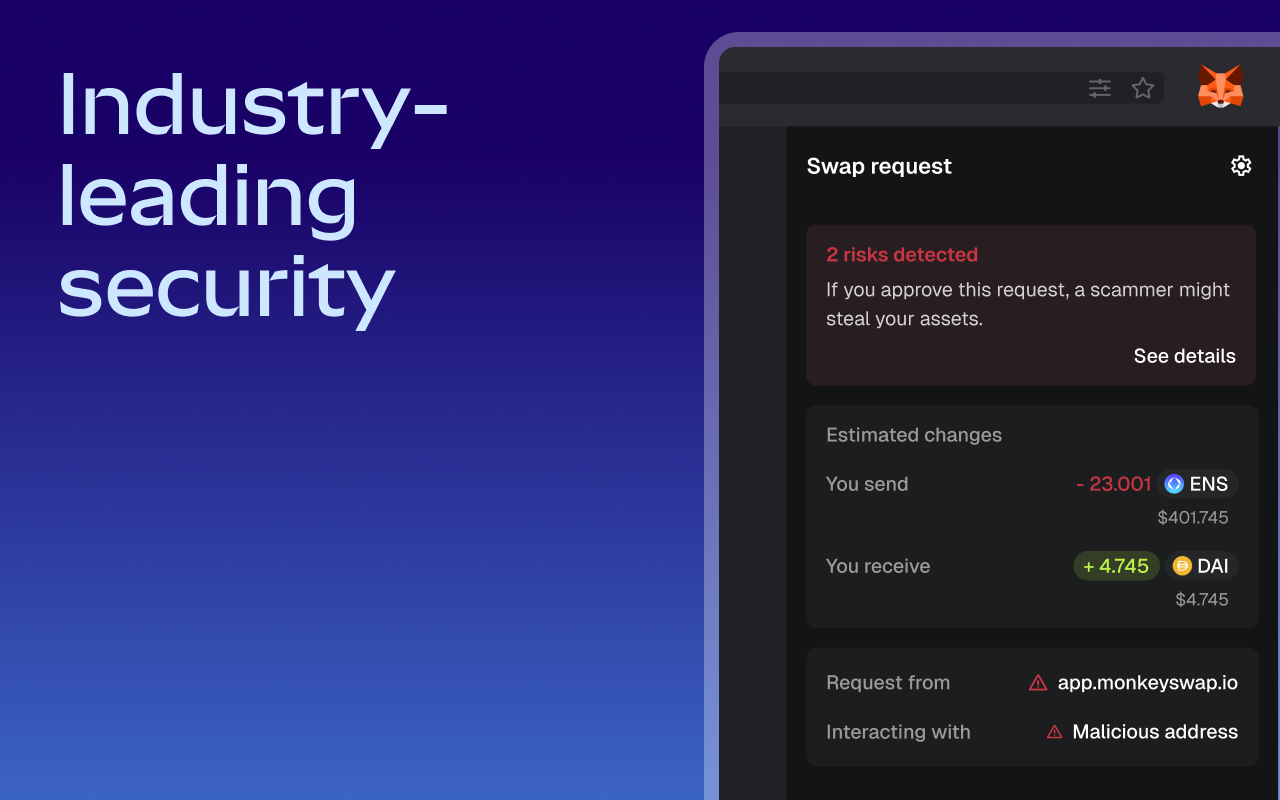
もし誰かが「MetaMaskで」お金を失った場合、たいていは詐欺に遭ったことが原因です。以下に、繰り返し見られる手口を紹介します:
- シードフレーズフィッシング。偽のサイトやメールで、12語のフレーズを入力してウォレットを「確認」「認証」「同期」するよう求められます。MetaMaskがこれを要求することは決してありません。それを求める者は、すべてフレーズを盗もうとしているのです。秘密の復元フレーズをウェブサイトに入力することは、資産をすべて奪われる最も一般的な手口です。
- 偽のサポート。X、Discord、Telegram、検索広告などに現れるなりすまし犯は、「サポートする」と申し出て、その後、あなたのフレーズや画面共有を要求してきます。本物のMetaMaskサポートは support.metamask.io にあり、決してこちらからDMを送ることはありません。
- 悪意のあるトークンの承認。 dAppやエアドロップのページでは、ユーザーに署名を行うよう求められます。
承認するまたはsetApprovalForAll見知らぬ人の契約に、自分のトークンを移動する権限を与える取引。盗難は数日後に発生する可能性があります。見覚えのない承認については、内容を確認し、取り消してください。 - ウォレットを空にするサイトや偽のエアドロップ。「報酬を受け取る」ページで1回の署名を行うだけで、数秒のうちにウォレットの残高がすべて奪われてしまいます。Scam Snifferによると、2024年だけで、こうした詐欺サイトによって約33万2,000のウォレットから総額約4億9,400万ドルが盗まれました。MetaMaskは、ウォレットを空にするサイトから偽のブラウザ拡張機能に至るまで、なりすましの標的となることが頻繁にあります。
- 偽の拡張機能や類似ドメイン。偽の「MetaMask」拡張機能やタイポスクワッティングされたURLは、ユーザーが検索語句を入力した瞬間にその情報を盗み取るために存在します。必ず公式のブラウザストアからのみインストールし、metamask.ioをブックマークしてください。
こうした手口のほとんどは、同じ結末を迎えます。つまり、リカバリーフレーズを明かしてしまったり、ウォレットを偽のDeFiサイトに接続してしまったり、悪意のある承認に署名してしまったりするのです。こうした手口に警戒すれば、攻撃の圧倒的多数を未然に防ぐことができます。
すでにウォレットから仮想通貨が盗まれてしまった場合、パスワードを回復しても資産は戻りません。資産はすでにあなたの管理下から外れてしまっています。「Crypto Asset Recovery」は、パスワードやリカバリーフレーズの回復を扱っており、資金の追跡は行いません。盗難に遭った場合は、取引ハッシュ、ウォレットアドレス、およびすべての会話のスクリーンショットを保存し、FBIのインターネット犯罪苦情センター(ic3.gov)または米国外の場合は地元の警察に盗難を報告してください。 資金がイーサリアムのアドレスに送金された場合、当社の無料詐欺チェッカーを使用すると、そのアドレスまたは取引ハッシュを公開されている詐欺報告から検索し、最近の送金履歴を確認することができます。これは完全な追跡ではありませんし、報告が見つからないからといってそのアドレスが安全であるとは限りません。盗まれた仮想通貨を取り戻せると保証する人物を信用しないでください。
MetaMaskを安全に利用するためのベストプラクティス
- 秘密の復元フレーズを紙(または金属)に書き留め、オフラインで保管してください。決して写真を撮ったり、クラウド上のメモに保存したり、ウェブサイトに打ち込んだりしないでください。
- 正規のサイトをブックマークし、拡張機能は公式ストアからのみインストールしてください。
- 失うのが残念だと思う残高については、ハードウェアウォレットを使用してください。
- 「ウォレットを接続」「承認」「署名」といったプロンプトは、すべて重要な判断と捉えてください。署名する内容を確認してください。
- 古いトークンの承認を定期的に確認し、取り消してください。
- メインの資産とは別に、ミントやリスクの高いdApp用に専用の「バーナー」ウォレットを用意しておきましょう。
結論:MetaMaskは安全か?
はい。ソフトウェアとして、MetaMaskは成熟しており、徹底的な監査を受けています。その鍵モデルはこれまで一度も破られたことがなく、MetaMask側の説明によれば、2026年9月に発生したセキュリティインシデントもウォレットや資金に影響を与えていません。これは、真に安全な非カストディアルウォレットです。
しかし、安全なソフトウェアであっても、パスワードを忘れてしまったり、リカバリーフレーズを紛失したり、あるいはその意味を理解していない署名をしてしまったりした場合のリスクからあなたを守ることはできません。自己管理の場合、あなた自身が最後の防衛線であり、何か問題が発生した際には、再びアクセスできるのはあなただけであることもあります。これは、いざという時になってからではなく、その必要が生じる前に真剣に考えておくべきことです。
すでにアクセスできなくなってしまった、あるいは詐欺に遭ってしまった?
ご自身が管理しているMetaMaskウォレットにログインできなくなった場合でも、当社がアクセス回復のお手伝いをできる可能性があります。Crypto Asset Recoveryでは、安全でオフラインの手法を用いて、暗号化されたMetaMaskウォレットの忘れたパスワードを復元します。ただし、資産が盗まれた場合、当社ではその追跡や回収はできません。盗難の被害に遭った場合は、ic3.govに報告してください。また、「資産を取り戻せる」と保証する人物には決して信用しないでください。
- パスワードを忘れてログインできなくなってしまいましたか?紛失したMetaMaskのパスワードを回復する方法をご覧ください。
- リカバリーフレーズを紛失した、または一部しか思い出せない場合は、MetaMaskのリカバリーフレーズガイドをご覧ください。
- ウォレットをどこで作成したか分からない場合は、まずは以前のパスワードを探してみましょう。
成功した場合のみお支払いいただきます。リスクは一切ありません。
MetaMaskウォレットの復旧に、なぜ「Crypto Asset Recovery」を選ぶべきなのでしょうか?
- 安全でオフラインでの復旧。実際の解読処理は、エアギャップが確保されたオフラインのマシン上で実行されるため、鍵がオンライン上でさらされることは決してありません。
- MetaMask、Blockchain.com、Bitcoin Coreなどで、数千ものウォレットが復元されました。
- 成果報酬型料金体系。実際に再就労を果たせた場合にのみ、料金をお支払いいただきます。
- 実際に担当者と直接お話しください。いつでもご連絡いただければ、創業者である父子のチーム、クリスとチャールズとZoomで直接お話しいただけます。
- BBC、フォーブス、ヴァイス、ザ・ブロック、ビジネス・インサイダーなどで取り上げられました。
よくある質問
MetaMaskは信頼できる製品ですか?はい。MetaMaskはConsensysが提供する正規の製品であり、2016年に初めてリリースされ、世界で最も広く利用されている暗号資産ウォレットの一つです。非カストディアル型であり、外部のセキュリティ企業による監査を受けており、公開のバグ報奨金プログラムも実施しています。
MetaMaskはハッキングされる可能性があるのでしょうか?MetaMaskの暗号化はこれまで一度も破られたことがなく、MetaMask社も2026年9月に発生したセキュリティインシデントがウォレットや資金に影響を与えた兆候は確認されていないとしています。しかし、リカバリーフレーズを漏らしたり、悪意のある承認に署名したり、マルウェアをインストールしたりすれば、ウォレットが侵害される可能性は依然としてあります。いわゆる「MetaMaskのハッキング」のほぼすべては、ウォレット自体の欠陥ではなく、ユーザー側の詐欺によるものです。
MetaMaskに大量の暗号資産を保管しても安全ですか?安全なソフトウェアですが、多額の資産を保管する場合は、鍵をオフラインで管理できるよう、MetaMaskとハードウェアウォレット(LedgerやTrezorなど)を併用することをお勧めします。また、自己管理型ウォレットにはリセット機能がないため、リカバリーフレーズを物理的で安全な場所にバックアップしておくようにしてください。
MetaMaskには保険は付いていますか?いいえ。MetaMaskは非カストディアル型であるため、カストディアンが存在せず、資金に対するFDICや民間保険も適用されません。鍵の管理はユーザー自身が行うため、リスクもユーザーが負うことになります。これが、完全な所有権を得るためのトレードオフです。
もしMetaMask(またはConsensys)がサービスを停止したらどうなるのでしょうか?資金はConsensysによって保管されているわけではないため、同社がサービスを停止しても資金が消えてしまうことはありません。秘密の復元フレーズさえ持っていれば、互換性のある他のウォレットにウォレットをインポートすることができます。また、フレーズを紛失してしまった場合でも、暗号化された保管庫ファイルが残っていれば、そこからウォレットを復元できることがよくあります。
MetaMaskのパスワードを忘れてしまいました。復元は可能ですか?秘密の回復フレーズをすべて覚えていれば、ウォレットを再インポートすることでパスワードをリセットできます。もし覚えていない場合は、MetaMaskのリセット、再インストール、またはデータの消去を行わないでください。そうすると、暗号化された保管庫が削除されてしまいます。その保管庫が残っている場合は、「Crypto Asset Recovery」がオフラインでの解読によりパスワードを復元できる可能性があります。 お問い合わせいただければ、お客様のケースが対応可能かどうかを正直にお伝えします。


